
توضیحات
Threat Hunting with Wireshark: Network Forensics دوره آموزشی بررسی ترافیک شبکه، شناسایی فعالیتهای مشکوک و کشف تهدیدات امنیتی احتمالی از طریق تحلیل بسته می باشد که توسط آکادمی آنلاین یودمی منتشر شده است. در این دوره یاد میگیرید چگونه از Wireshark برای ضبط، فیلترکردن و بررسی بستههای شبکه استفاده کنید، در حالی که پروتکلهای اساسی، الگوهای ارتباطی و شاخصهای نفوذ را درک میکنید. تکنیکهای شناسایی اتصالات غیرمعمول، تحلیل ترافیک احتمالاً مخرب، بررسی حملات مبتنی بر شبکه و ردیابی رفتار مشکوک از طریق ضبطهای دقیق بسته را کشف میکنید. تجربه استفاده از فیلترهای نمایش، تفسیر اطلاعات پروتکل، بررسی ترافیک DNS و HTTP و بهکارگیری روشهای جرمشناسی شبکه در تحقیقات امنیتی واقعی را به دست میآورید.
در طول دوره، یاد میگیرید چگونه فرضیههای قابلآزمایش شکار تهدید را با دامنه روشن، نیازمندیهای شواهد و شرایط توقف فرموله کنید. کیفیت ضبط را ارزیابی میکنید، شواهد منبع را حفظ میکنید و محدودیتهای مهر زمانی، دید و رمزگذاری را توضیح میدهید. از فیلترهای دقیق Wireshark، تحلیل مکالمه و گردشهای کاری TShark برای بازسازی فعالیت مشکوک شبکه استفاده میکنید. همچنین فرماندهی و کنترل، حرکت جانبی و نشت احتمالی داده را بررسی میکنید در حالی که توضیحات بیخطر را نیز آزمایش میکنید. این دوره برای تحلیلگران امنیتی نوظهور، تستکنندگان نفوذ، مدیران شبکه یا متخصصان امنیت سایبری مناسب است و به شما کمک میکند تواناییهای شکار تهدید خود را تقویت کنید و مهارتهای تحلیلی لازم برای بررسی مؤثرتر حوادث شبکه را توسعه دهید. با گذراندن این دوره، درک عمیقتری از نحوه تحلیل ترافیک شبکه برای شناسایی تهدیدات پنهان به دست میآورید و میتوانید با اطمینان بیشتری در نقشهای امنیت سایبری و جرمشناسی دیجیتال فعالیت کنید.
آنچه در دوره Threat Hunting with Wireshark: Network Forensics یاد خواهید گرفت:
- فرمولهکردن فرضیههای قابلآزمایش شکار تهدید با دامنه روشن، نیازمندیهای شواهد و شرایط توقف.
- ارزیابی کیفیت ضبط، حفظ شواهد منبع و توضیح محدودیتهای مهر زمانی، دید و رمزگذاری.
- استفاده از فیلترهای دقیق Wireshark، تحلیل مکالمه و گردشهای کاری TShark برای بازسازی فعالیت مشکوک شبکه.
- بررسی فرماندهی و کنترل، حرکت جانبی و نشت احتمالی داده در حین آزمایش توضیحات بیخطر.
- و …
مشخصات دوره
ناشر: یودمی
مدرس: Corels Emmanuel
زبان: انگلیسی
سطح آموزش: مقدماتی تا پیشرفته
تعداد دروس: 145
مدت زمان آموزش: 30 ساعت و 56 دقیقه
سرفصل های دوره
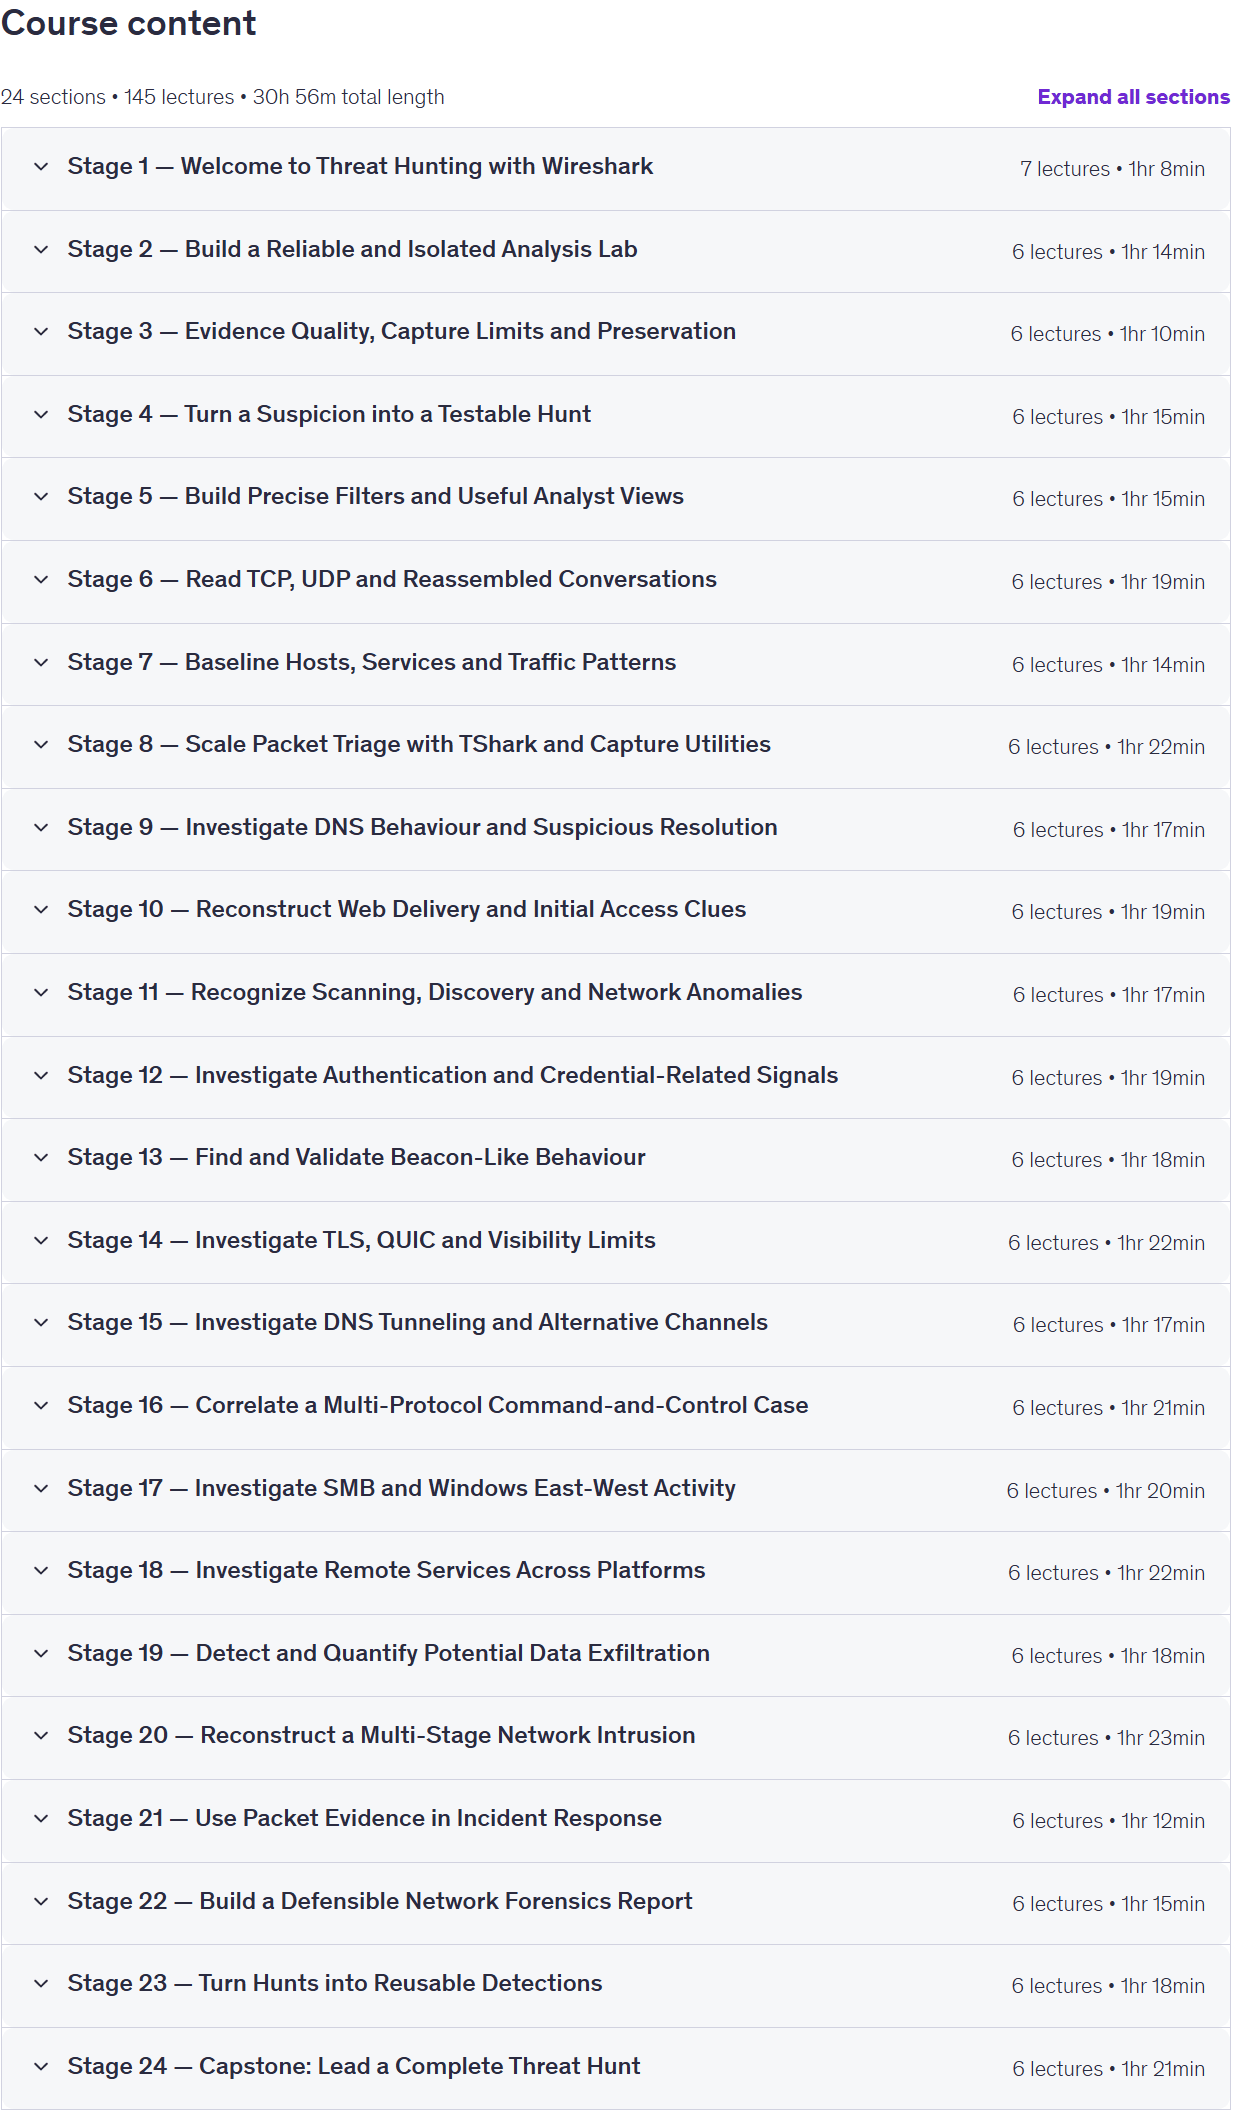
پیش نیازهای دوره Threat Hunting with Wireshark: Network Forensics
Working knowledge of IP addressing, ports, TCP/UDP, DNS, HTTP and the purpose of TLS. Basic Wireshark experience: opening a capture, applying a simple filter and inspecting packet details. A Windows, Linux or macOS workstation with Wireshark and TShark; comfort with basic terminal commands and CSV files. Programming is optional.
تصاویر دوره
فیلم معرفی دوره Threat Hunting with Wireshark: Network Forensics
راهنمای نصب
پس از Extract، با Player دلخواه خود مشاهده کنید.
زیرنویس: انگلیسی
کیفیت: 1080p
لینک دانلود
گذرواژه فایل(ها): www.downloadly.ir
حجم فایل
40.8 گیگابایت