
توضیحات
Pluralsight – Security Hardening and System Monitoring in Ubuntu Linux 2026-11، دوره آموزش افزایش امنیت و نظارت بر سیستم در Ubuntu Linux توسط آکادمی Pluralsight منتشر شده است.تنظیمات پیشفرض، سرورهای Ubuntu در محیط عملیاتی را در معرض خطرات امنیتی قرار میدهند و نظارت و بررسی آنها را دشوار میکنند. در این دوره پیشرفته با عنوان Security Hardening and System Monitoring in Ubuntu Linux، یاد میگیرید چگونه امنیت یک سرور Ubuntu در محیط عملیاتی را تقویت کنید، آن را زیر نظر بگیرید و ایمنسازی کنید. ابتدا روشهای ایمنسازی دسترسی SSH با استفاده از احراز هویت مبتنی بر کلید، سختسازی تنظیمات و Fail2Ban برای محافظت در برابر تلاشهای ورود مخرب را بررسی میکنید. سپس یاد میگیرید چگونه با استفاده از ژورنال systemd، ابزارهای نظارت بر منابع سیستم و auditd، سلامت سیستم را پایش و فعالیتها را ممیزی کنید. در نهایت، پروفایلهای کنترل دسترسی اجباری AppArmor را پیادهسازی میکنید تا محدودیتهایی فراتر از مجوزهای استاندارد فایلها برای برنامهها اعمال کنید. در پایان این دوره، مهارتها و دانش موردنیاز برای تقویت امنیت سرورهای Ubuntu و مقاومتر، قابل نظارتتر و قابل ممیزیتر کردن سیستمها در محیط حرفهای را کسب خواهید کرد.
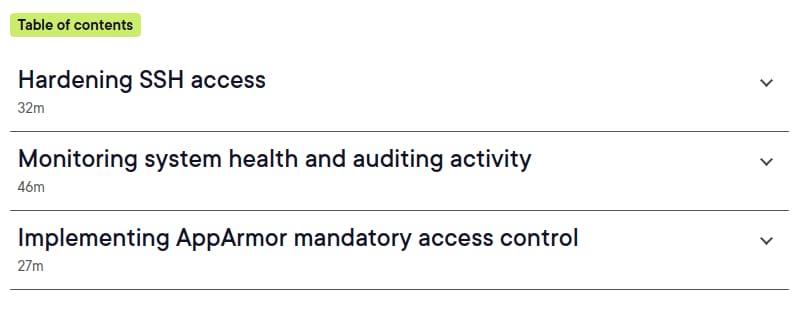
این دوره 3 حوزه اصلی امنیت و مدیریت Ubuntu Linux را پوشش میدهد. در بخش سختسازی SSH، سرویسهای SSH را بررسی میکنید، تنظیمات موجود را ممیزی میکنید، احراز هویت مبتنی بر کلید را پیادهسازی میکنید، زمانهای انتظار مناسب برای اتصال را تنظیم میکنید، از Fail2Ban برای مسدود کردن فعالیتهای ورود مخرب استفاده میکنید و با تونلهای SSH آشنا میشوید و محدود کردن آنها را یاد میگیرید. در بخش نظارت و ممیزی سیستم، با استفاده از journalctl گزارشهای سیستم را میخوانید، journald را برای مدیریت فضای دیسک پیکربندی میکنید، با اصول نظارت بر سیستم آشنا میشوید، از uptime و top برای شناسایی مشکلات عملکرد استفاده میکنید، sar را نصب و برای نظارت بر عملکرد CPU، حافظه و دیسک به کار میبرید، auditd را نصب و پیکربندی میکنید و تغییرات فایلها را ممیزی میکنید. در بخش AppArmor، محدودیتهای کنترل دسترسی اختیاری (DAC) را بررسی میکنید، وضعیت AppArmor را مشاهده میکنید، یک برنامه C را کامپایل میکنید، پروفایل AppArmor در حالت enforce ایجاد میکنید و هنگام ممیزی دسترسی برنامهها، بین حالتهای complain و enforce جابهجا میشوید.
آنچه خواهید آموخت
- سختسازی دسترسی SSH در سرورهای Ubuntu با استفاده از احراز هویت مبتنی بر کلید و تنظیمات امنیتی.
- ممیزی تنظیمات SSH، پیکربندی زمانهای انتظار اتصال و استفاده از Fail2Ban برای مسدود کردن تلاشهای ورود مخرب.
- درک تونلهای SSH و یادگیری نحوه بررسی و محدود کردن استفاده از آنها.
- استفاده از ژورنال systemd و journalctl برای خواندن، مدیریت و بررسی گزارشهای سیستم.
- پیکربندی journald برای مدیریت فضای ذخیرهسازی گزارشها و فضای دیسک.
- نظارت بر سلامت و عملکرد سیستم با استفاده از ابزارهایی مانند uptime، top و sar.
- نظارت بر فعالیت CPU، حافظه و دیسک با استفاده از ابزارهای گزارشدهی عملکرد سیستم.
- نصب و پیکربندی auditd برای ممیزی فعالیتهای سیستم و پیگیری تغییرات فایلها.
- درک محدودیتهای کنترل دسترسی اختیاری (DAC) و تقویت امنیت برنامهها با استفاده از AppArmor.
- بررسی وضعیت AppArmor، ایجاد و اعمال پروفایلهای امنیتی و استفاده از حالتهای complain و enforce برای ممیزی و محدود کردن دسترسی برنامهها.
این دوره برای چه کسانی مناسب است
- مدیران سیستمهای Linux که مسئول ایمنسازی و نگهداری سرورهای Ubuntu در محیطهای عملیاتی هستند.
- متخصصان IT که میخواهند مهارتهای خود را در زمینه امنیت SSH، نظارت بر سیستم و ممیزی امنیتی در Ubuntu بهبود دهند.
- مدیران Linux که میخواهند با ابزارهایی مانند journalctl، sar و auditd عملکرد سیستم را پایش کنند، گزارشها را بررسی کنند و فعالیتهای سیستم را پیگیری کنند.
- کاربران پیشرفته Ubuntu که میخواهند محدودسازی دسترسی برنامهها با AppArmor را پیادهسازی کنند و امنیت سرورهای Linux را تقویت کنند.
- متخصصانی که میخواهند با استفاده از تکنیکهای کاربردی سختسازی امنیت، سرورهای Ubuntu را مقاومتر، قابل نظارتتر و قابل ممیزیتر کنند.
مشخصات دوره Security Hardening and System Monitoring in Ubuntu Linux
- ناشر : Pluralsight
- مدرس : Andrew Mallett
- زبان: انگلیسی
- سطح آموزش: تمام سطوح
- مدت زمان آموزش: 1 ساعت و 45 دقیقه
سر فصل های دوره Security Hardening and System Monitoring in Ubuntu Linux
تصاویر
فیلم نمونه
راهنمای نصب
پس از Extract، با Player دلخواه خود مشاهده کنید.
زیرنویس: انگلیسی
کیفیت: 1080p
لینک دانلود
گذرواژه فایل(ها): www.downloadly.ir
حجم فایل
218 مگابایت