
توضیحات
Ethical Hacking/Pentesting & Bug Bounty Hunting v2 2025، دوره آموزش هک قانونمند، تست نفوذ و شکار باگ نسخه 2 توسط آکادمی Udemy منتشر شده است.به نسخه دوم دوره آموزش هک قانونمند، تست نفوذ و شکار باگ خوش آمدید؛ یک برنامه آموزشی کاملاً کاربردی که بر امنیت وباپلیکیشنها در دنیای واقعی و شکار باگ تمرکز دارد. این دوره بدون نیاز به پیشنیاز قبلی در زمینه هکینگ طراحی شده و با استفاده از وبسایتهای زنده دنیای واقعی به جای آزمایشگاههای شبیهسازیشده قدیمی، محیطی واقعی را برای شما تدارک دیده است. شما با آسیبپذیریهای کلیدی از اصول پایه تا اکسپلویت و کاهش مخاطرات آنها آشنا میشوید، نحوه دور زدن فیلترهای توسعهدهندگان را یاد میگیرید و ترفندهای شخصی برای شناسایی سریع باگها را کشف میکنید. علاوه بر این، برنامه درسی نقشهراه مشخصی را برای شروع کار در پلتفرمهای برجستهای مانند Bugcrowd، Hackerone، Synack، Intigriti و Open Bug Bounty ارائه میدهد و به شما امکان میدهد آسیبپذیریها را به صورت قانونی به برنامههای افشای مسئولانه و نهادهای دولتی گزارش دهید.
این دوره به بخشهای جامعی تقسیم شده است که آسیبپذیریهای بحرانی مانند تصاحب سابدامین (Subdomain Takeovers) در سرویسهای ابری، اضافه کردن فایل محلی و از راه دور (LFI/RFI) منجر به اجرای کد از راه دور (RCE) و بایپسهای پیچیده جعل درخواست سمت سرور (SSRF) را بهطور دقیق بررسی میکنند. شما همچنین بر تخلیه پایگاه داده با تزریق SQL (SQLi)، تزریق HTML، کلیکجکینگ و تصاحب لینکهای شکسته (Broken Link Hijacking) از طریق تمرینهای گام به گام و بررسی گزارشهای واقعی Hackerone مسلط خواهید شد. در کنار اکسپلویت، هر بخش راهکارهای دفاعی و کاهش مخاطرات را برای ایمنسازی داراییهای وب آسیبپذیر آموزش میدهد. این دوره با بهرهگیری از استراتژیهای بونوس ارزشمند و سوالات مصاحبه تنظیمشده، تخصص مهارتی لازم را برای موفقیت در مصاحبههای استخدامی، کارآموزی و ساخت یک شغل موفق در امنیت سایبری در اختیار شما قرار میدهد.
آنچه خواهید آموخت
- شکار باگ – به صورت زنده
- نکات و ترفندهای شکار باگ
- بررسی و تجزیه و تحلیل گزارشهای Hackerone برای درک بهتر
- سوالات، پاسخها و رویکرد آمادهسازی برای مصاحبههای کاری
- تست نفوذ وباپلیکیشنها – به صورت زنده
- تبدیل شدن به یک شکارچی باگ و شکار در وبسایتهای زنده
- رهگیری درخواستها با استفاده از پروکسی Burpsuite
- کسب کنترل کامل بر سرور هدف با استفاده از حملات تزریق SQL
- کشف آسیبپذیریها، فناوریها و سرویسهای استفاده شده در وبسایت هدف
- تصاحب سابدامین (Subdomain Takeovers)
- سوالات و پاسخهای مصاحبه کاری مربوط به SQLi
- شکار آسیبپذیریهای پایه تزریق HTML در محیطهای زنده
- شکار آسیبپذیریهای پایه کلیکجکینگ (Clickjacking) در محیطهای زنده
- اکسپلویت و اجرای موفق آسیبپذیری LFI در وبسایتهای زنده
- اکسپلویت و اجرای موفق آسیبپذیری RFI در وبسایتهای زنده
- اکسپلویت و اجرای موفق آسیبپذیری RCE در وبسایتهای زنده
- رفع و روشهای کاهش مخاطرات آسیبپذیریهای SQLi
- نکات عملی و ترفندهای کاربردی برای شکار آسیبپذیری SQLi به صورت زنده
- تصاحب لینکهای شکسته (Broken Link Hijacking)
- رفع و روشهای کاهش مخاطرات آسیبپذیریهای RCE
- سوالات و پاسخهای مصاحبه فنی
- شکار باگ – نقشهراه پلتفرم Hackerone
- شکار باگ – نقشهراه پلتفرم Bugcrowd
- شکار باگ – نقشهراه پلتفرم Open Bug Bounty
- شکار باگ – نقشهراه برای NCIIPC
- شکار باگ – نقشهراه برای تمامی برنامههای افشای مسئولانه (RVDP)
- قالبهای گزارشدهی نهایی آسیبپذیری
این دوره برای چه کسانی مناسب است
- هر کسی که علاقهمند به یادگیری تست نفوذ و هک وبسایتها و وباپلیکیشنها است
- هر فرد مبتدی که میخواهد کار خود را با تست نفوذ شروع کند
- هر فرد مبتدی که مایل است شکار باگ (Bug Bounty) را شروع کند
- مدرسانی که تمایل دارند شروع به تدریس تست نفوذ کنند
- هر فرد متخصص و حرفهای که در حوزه امنیت سایبری و تست نفوذ مشغول به کار است
- هکرهای قانونمندی که میخواهند نحوه کارکرد چارچوب OWASP را بیاموزند
- افراد مبتدی در صنعت امنیت سایبری برای ورود به موقعیتهای شغلی تحلیلگر
- پرسنل مراکز عملیات امنیت (SOC) که در محیطهای شرکتی فعالیت میکنند
- توسعهدهندگانی که میخواهند با رفع باگها، اپلیکیشنهای ایمن بسازند
مشخصات دوره Ethical Hacking/Pentesting & Bug Bounty Hunting v2 2025
- ناشر : Udemy
- مدرس : Shifa Cyclewala , Dr. Rohit Gautam , Hacktify Cyber Security
- زبان: انگلیسی
- سطح آموزش: مقدماتی
- تعداد دروس: 116
- مدت زمان آموزش: 10 ساعت و 19 دقیقه
سر فصل های دوره Ethical Hacking/Pentesting & Bug Bounty Hunting v2 2025
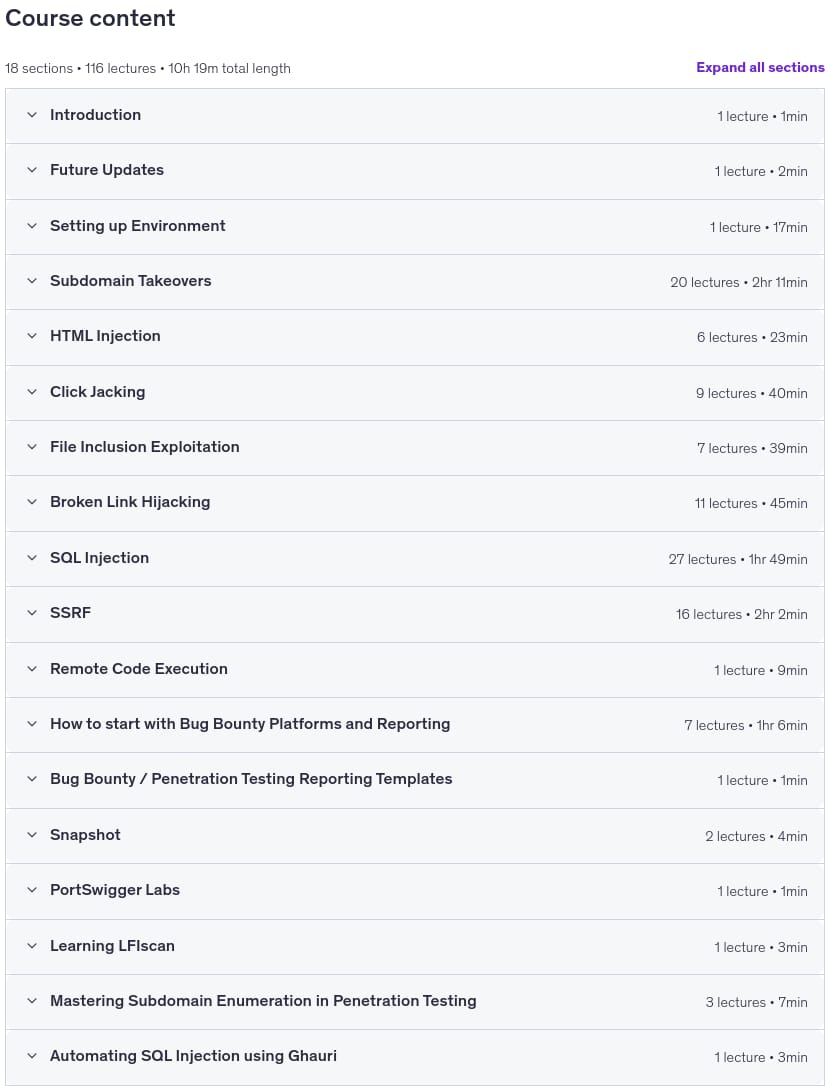
پیش نیاز های دوره
- Basic IT Skills
- No Linux, programming or hacking knowledge required.
- Computer with a minimum of 4GB ram/memory & Internet Connection
- Operating System: Windows / OS X / Linux
تصاویر

فیلم نمونه
راهنمای نصب
پس از Extract، با Player دلخواه خود مشاهده کنید.
زیرنویس: انگلیسی
کیفیت: 720
لینک دانلود
گذرواژه فایل(ها): www.downloadly.ir
حجم فایل
3.4 گیگابایت