
توضیحات
کتاب The Cybersecurity Handbook. در دنیای امروز که تحولات دیجیتال با سرعتی بیسابقه در حال پیشروی هستند، چشمانداز محیطهای کاری و تجاری دستخوش تغییرات بنیادین شده است. این تحول گسترده در کنار تمام مزایای خود، تهدیدی همیشگی و فزاینده به نام مخاطرات امنیت سایبری را به همراه داشته است. در بستری که حوادث و حملات دیجیتال دیگر تنها به خسارتهای مالی محدود نمیشوند، بلکه قادرند آسیبهای جبرانناپذیری به اعتبار برندها وارد کرده و پیامدهای حقوقی و قانونی سنگینی برای شرکتها به بار آورند، حاکمیت شرکتی نیز باید به طور اساسی خود را با این شرایط وفق دهد. نویسنده در این کتاب تلاش میکند تا اعضای هیئت مدیره و مدیران ارشد اجرایی سازمانها را توانمند سازد تا بتوانند خطرات سایبری را به درستی درک، اولویتبندی و مدیریت کنند و بدین ترتیب از داراییهای ارزشمند سازمان خود محافظت نمایند.
تم اصلی و محوری این اثر بر این فرضیه استوار است که امنیت سایبری دیگر صرفاً یک مسئله فنی یا مربوط به بخش فناوری اطلاعات (IT) نیست، بلکه یک ضرورت حیاتی برای کل کسبوکار به شمار میرود که نیازمند مشارکت، نظارت و تصمیمگیری در بالاترین سطوح مدیریتی یک سازمان است. با ابهامزدایی از مفاهیم پیچیده سایبری و تبدیل آن به یک مسئولیت مشترک، مدیران ارشد یاد میگیرند که چگونه رویکردهای استراتژیک، چارچوبهای قانونی و مقرراتی، و بهترین شیوههای بینالمللی را برای ایجاد یک فرهنگ امنیت سایبری قدرتمند به کار گیرند. این کتاب با ارائه ابزارها و دانش لازم به رهبران سازمانی، به آنها کمک میکند تا وظایف نظارتی خود را بهبود بخشیده، میزان تابآوری کسبوکارشان را در یک فضای به شدت دیجیتالی افزایش دهند و مدیرعامل را در قبال ایجاد چارچوبهای اثربخش برای سنجش اشتهای ریسک سازمان پاسخگو نگه دارند.
ویژگی های کتاب
- تمرکز بر رویکرد مدیریتی و استراتژیک: کتاب مسئله امنیت سایبری را از اتاقهای سرور خارج کرده و آن را به عنوان یک اولویت کلیدی در اتاق جلسات هیئت مدیره و سطوح کلان تصمیمگیری مطرح میکند.
- ارائه چارچوبهای نظارتی و اصولی: این اثر شش اصل هستهای و کلیدی را برای نظارت موثر بر ریسکهای سایبری توسط اعضای هیئت مدیره معرفی و تبیین میکند.
- بررسی قوانین و پیامدهای حقوقی: به تشریح دقیق چارچوبهای قانونی، الزامات افشای اطلاعات و مسئولیتهای حقوقی مدیران در قبال حملات سایبری پرداخته است.
- راهنمای کاربردی مدیریت بحران: ابزارهای عملیاتی و راهکارهای مشخصی را برای ارزیابی میزان آمادگی سازمان و هدایت فرآیند پاسخگویی به حوادث سایبری ارائه میدهد.
- توجه به تهدیدات نوظهور تکنولوژیک: کتاب به موضوعات پیشرفتهای مانند آمادگی در برابر حملات باجافزاری، خطرات زنجیره تأمین، محاسبات کوانتومی و معیارهای گزارشدهی سایبری پرداخته است.
- زبان ساده و عاری از پیچیدگیهای فنی: مطالب کتاب به گونهای نگارش یافته که برای مدیران غیرفنی و اجرایی کاملاً قابل درک، ملموس و کاربردی باشد.
مشخصات کتاب
- ناشر: Routledge
- مدرس / نویسنده: Richard Gwashy Young
- تعداد صفحات: 147
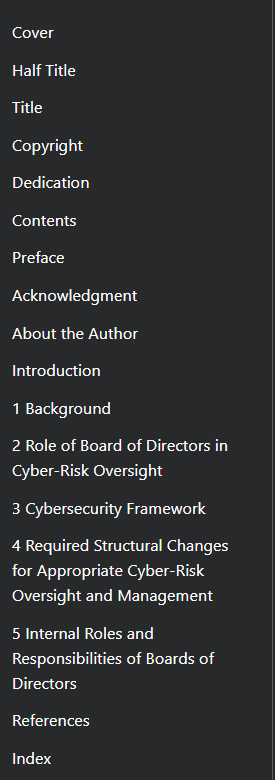
- تعداد فصل ها: 5
- فرمت: PDF
سرفصلها
تصاویر

راهنمای استفاده
فایل را اکسترکت و با نرم افزار مناسب اجرا کنید.
لینک دانلود
گذرواژه فایل(ها): www.downloadly.ir
حجم فایل
1.12 مگابایت