
توضیحات
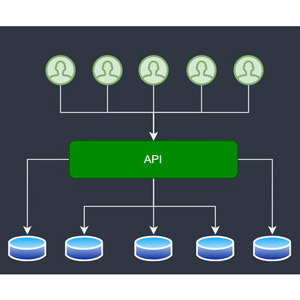
دوره Master OAuth 2.0: A Practical Guide to API Security. این دوره منبعی جامع برای طراحی، پیادهسازی و مدیریت زیرساختهای امن API است. این دوره آموزشی چه برای توسعهدهندگان باتجربه و چه برای افراد مبتدی مناسب است و رویکردی جامع و عملی برای درک OAuth 2.0، OpenID Connect، احراز هویت مبتنی بر توکن و سایر موارد ارائه میدهد. در طول دوره، شما با access token، refresh token، JWT، SAML و سایر پروتکلهای امنیتی پیشرفته برای ایمنسازی موثر برنامهها و سرویسهای مدرن خود آشنا خواهید شد.
آنچه فرا خواهید گرفت:
- انواع و فرمتهای توکن OAuth 2.0: برای ایمنسازی APIهای مدرن، access token، refresh token، JWT و توکنهای مات را بررسی کنید.
- درک روشهای اعتبارسنجی توکن: زمان استفاده از اعتبارسنجی محلی یا introspection را برای تایید امن و کارآمد توکن کشف کنید.
- انتخاب نوع مناسب کلاینت OAuth: بیاموزید که چه زمانی از کلاینتهای عمومی یا محرمانه استفاده کنید.
- تعریف و ساختاردهی اسکوپهای OAuth: یاد بگیرید که اسکوپهای OAuth را برای کنترل دسترسی موثر و دقیق به API نامگذاری و ساختاردهی کنید.
- اصول اولیه OIDC: درک کنید که چگونه OpenID Connect، OAuth را برای احراز هویت کاربر و ورود یکپارچه گسترش میدهد.
- تسلط بر جریانهای آغاز شده توسط کاربر: جریانهای Implicit، Authorization Code و PKCE را برای احراز هویت امن کاربر بیاموزید.
- بررسی چالشهای جریان: آسیبپذیریها را با سناریوهای حمله واقعی تجزیه و تحلیل کنید و به طور موثر آنها را برطرف کنید.
- انتخاب بهترین جریان: از درختهای تصمیمگیری برای شناسایی جریان OAuth ایدهآل برای نیازهای پروژه خود استفاده کنید.
- کشف مکانیزمهای جریان پیشرفته: JWT Secured Authorization Request (JAR)، JWE و Pushed Authorization Request (PAR) را برای ارتقای امنیت OAuth 2.0 بیاموزید.
- پیادهسازی جریانهای ماشین به ماشین: Client Credentials Flow را برای ارتباط امن سرویسهای بکاند یاد بگیرید.
- درک ROPC و جریانهای کد دستگاه: جریانهایی مانند Resource Owner Password Credentials و کد دستگاه را برای مالک منبع و دستگاههایی با ورودی محدود کشف کنید.
- تسلط بر روشهای پیشرفته احراز هویت کلاینت: از JWT، ادعاهای SAML و X.509 mTLS برای امنیت قوی API استفاده کنید.
- اصول اولیه mTLS X.509 را بیاموزید: دانش پایهای از mutual TLS، گواهینامههای X.509 و زیرساخت کلید عمومی (PKI) ایجاد کنید.
- ایمنسازی توکنهای دسترسی OAuth 2.0: توکنهای خود را با مکانیزمهای پیشرفته مطابق با FAPI مانند mutual TLS و Demonstration of Proof-of-Possession (DPoP) محافظت کنید.
- ادغام ارائهدهندگان هویت خارجی: برای راهحلهای مقیاسپذیر هویت، با شرکا، ارائهدهندگان JWT و سیستمهای خارجی ارتباط برقرار کنید.
- اتصال با سیستمهای قدیمی و SAML: برای مهاجرتهای مرحلهای، با زیرساختهای قدیمی و SAML ادغام شوید.
- شبیهسازی سناریوهای دنیای واقعی: سناریوهای حمله را تجزیه و تحلیل کنید و معماریهای پروژههای مختلف را بررسی کنید.
- تصمیمگیری آگاهانه: از درختهای تصمیمگیری برای انتخاب بهترین جریانها و مکانیزمهای OAuth برای معماریهای امن استفاده کنید.
این دوره مناسب افرادیست که:
- مهندسان نرمافزار و توسعهدهندگان: چه توسعهدهنده بکاند، فرانتاند یا فولاستک باشید، این دوره به شما مهارتهای عملی برای پیادهسازی OAuth 2.0 در پروژههای خود را ارائه میدهد.
- معماران راهکار و سرپرستان فنی: یاد بگیرید که چگونه معماریهای کاربردی امن را با استفاده از OAuth 2.0 برای سناریوهای و نیازهای مختلف پروژه طراحی و ادغام کنید.
- متخصصان امنیت: درک روشهای پیشرفته احراز هویت کلاینت و مکانیزمهای امنیتی توکن دسترسی برای افزایش محافظت از API و همسو شدن با اصول اعتماد صفر.
- متخصصان IT که سیستمهای قدیمی را مهاجرت میدهند: کشف نحوه استفاده از OAuth 2.0 برای مهاجرتهای مرحلهای و ادغام سیستمهای قدیمی با پروتکلهای امنیتی مدرن.
- افرادی که با ارائه دهندگان هویت خارجی کار میکنند: کسب بینش در مورد ادغام سیستمهایی مانند SAML و ارائه دهندگان JWT، به ویژه در محیطهای مبتنی بر انطباق یا ادغام شده با شرکا.
- این دوره برای هر کسی که در طراحی، پیادهسازی یا مدیریت معماریهای کاربردی امن و استراتژیهای امنیت API نقش دارد ایدهآل است. چه مبتدی باشید چه حرفهای، این دوره به شما کمک میکند تا با اطمینان OAuth 2.0 را در سناریوهای دنیای واقعی اعمال کنید.
مشخصات دوره Master OAuth 2.0: A Practical Guide to API Security
- ناشر : Udemy
- مدرس : Muhannad Darraj
- زبان: انگلیسی
- سطح آموزش : تمام سطوح
- تعداد دروس : 55
- مدت زمان آموزش : 3 ساعت و 14 دقیقه
سرفصل های دوره

پیشنیازهای دوره Master OAuth 2.0: A Practical Guide to API Security
- A general understanding of HTTP concepts, such as methods (GET, POST), headers, and status codes.
- This course is designed for both beginners and advanced learners, so no prior knowledge of OAuth 2.0 is required.
تصاویر دوره

نمونه فیلم دوره
راهنمای نصب
پس از Extract، با Player دلخواه خود مشاهده کنید.
زیرنویس: انگلیسی
کیفیت: 1080p
نسخه 2025/3 نسبت به 2024/12 به و مدت زمان 1 دقیقه کاهش داشته است.
لینک دانلود
گذرواژه فایل(ها): www.downloadly.ir
حجم فایل
850 مگابایت