

توضیحات
دوره Malware Analysis: Static, Dynamic, and Memory Techniques. این دوره به بررسی تخصصی بدافزارها با بهکارگیری تکنیکهای تحلیل ایستا، پویا و تحلیل حافظه میپردازد تا عملکرد و ماهیت برنامههای مخرب را شناسایی و راههای مقابله با آنها را ارائه دهد. دوره با آموزش اصول مهندسی معکوس آغاز شده و تا سطوح پیشرفته تحلیل ایستا، تحلیل پویا در محیطهای ایزوله و بررسی حافظه برای کشف فرآیندهای پنهان توسعه مییابد. شرکتکنندگان با استفاده از سناریوهای واقعی و نمونههای عینی، در آزمایشگاههای امن به تمرین عملی میپردازند و با ابزارهای استانداردی مانند IDA، Ghidra، x64dbg و Wireshark کار خواهند کرد. هدف نهایی، تجهیز تحلیلگران به مهارتهای لازم برای تشریح تهدیدات سایبری، شناسایی مکانیسمهای پنهانکاری و تدوین راهبردهای دفاعی مؤثر است. این آموزش پایهای محکم برای علاقهمندان به حوزه تحقیقات بدافزار و مهندسی معکوس فراهم میکند و توانایی آنان را در مقابله با حملات پیچیده افزایش میدهد.
آنچه فرا خواهید گرفت
- تحلیل ایستا (Static Analysis):
- بررسی فایلهای Windows PE و ساختارهای اجرایی.
- شناسایی رشتهها (Strings)، واردات (Imports) و تکنیکهای مبهمسازی (Obfuscation).
- تشخیص قابلیتهای بدافزار بدون نیاز به اجرای آن.
- تحلیل پویا (Dynamic Analysis):
- اجرای ایمن بدافزار در محیطهای کنترل شده (Sandbox).
- نظارت بر ترافیک شبکه، تغییرات سیستم فایل و اصلاحات رجیستری ویندوز.
- شناسایی روشهای ایجاد پایداری (Persistence) در سیستم قربانی.
- فارنزیک حافظه (Memory Forensics):
- تصویربرداری و تحلیل حافظه رم (RAM) سیستم.
- شناسایی کدهای تزریق شده (Code Injection)، فرآیندهای مخفی و Rootkitها.
- استفاده از فریمورک Volatility برای تحلیل پروندههای واقعی.
- مهارتهای عملی و ابزارها:
- کار با ابزارهای حرفهای مانند Ghidra، x64dbg و Process Monitor.
- راهاندازی آزمایشگاه اختصاصی با استفاده از FLARE VM.
- تحلیل تکنیکهای دور زدن آنتیویروس و محیطهای تحلیل.
این دوره مناسب افرادیست که
- علاقهمندان به امنیت سایبری که به دنبال درک عمیق رفتار بدافزارها هستند.
- تحلیلگران بدافزار آینده که میخواهند مهارتهای عملی خود را در محیط آزمایشگاهی افزایش دهند.
- هکرهای کلاه سفید (Ethical Hackers) و متخصصان فارنزیک دیجیتال.
- کارشناسان فناوری اطلاعات (IT) که قصد دارند وارد حوزه تخصصی مهندسی معکوس شوند.
- دانشجویان و پژوهشگرانی که به دنبال یادگیری تئوری و کار با ابزارهای تحلیل بدافزار به صورت همزمان هستند.
- متخصصانی که میخواهند دانش خود را در زمینه شناسایی تهدیدات پیشرفته ارتقا دهند.
مشخصات دوره Malware Analysis: Static Dynamic and Memory Techniques
- ناشر: Udemy
- مدرس: Vineet kumar
- سطح آموزش: از مبتدی تا پیشرفته
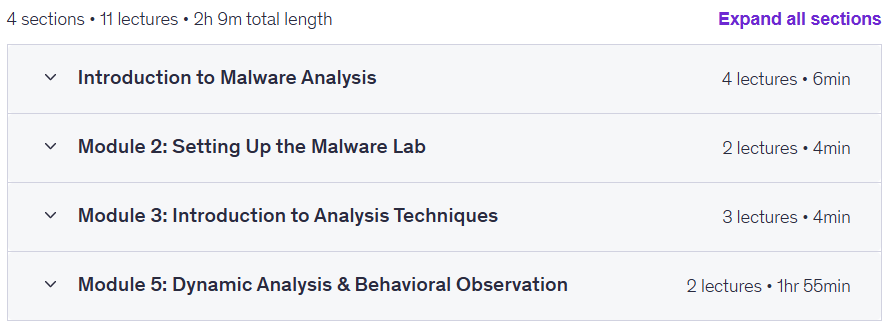
- مدت زمان آموزش: 2 ساعت و 9 دقیقه
- تعداد دروس: 11
سرفصل های دوره
پیشنیازهای دوره Malware Analysis: Static Dynamic and Memory Techniques
- Basic knowledge of Windows operating system and computer networks is helpful but not required.
- A computer with at least 8GB RAM to run virtual machines smoothly.
- Willingness to learn and follow lab safety best practices when analyzing malware.
تصاویر دوره
نمونه فیلم دوره
راهنمای نصب
پس از Extract، با Player دلخواه خود مشاهده کنید.
زیرنویس: ندارد
کیفیت: 720p
لینک دانلود
گذرواژه فایل(ها): www.downloadly.ir
حجم فایل
1.2 گیگابایت