
توضیحات
دوره (ISC)² CISSP – Certified Information Systems Security Professional. این دوره آموزشی یک برنامه جامع و تخصصی برای آمادهسازی حرفهای متخصصان امنیت اطلاعات جهت دریافت گواهینامه بینالمللی CISSP و تسلط بر تمامی هشت دامنه اصلی آن میباشد. این دوره آموزشی به منظور آمادهسازی دقیق و همهجانبه فراگیران جهت دریافت مدرک بینالمللی ISC2 CISSP طراحی شده است و تمامی هشت دامنه اصلی این آزمون را در قالب آموزشهای روشن و ساده پوشش میدهد. در این برنامه آموزشی، شرکتکنندگان مفاهیم کلیدی نظیر چارچوبهای حکمرانی security governance frameworks، اصول طراحی امن secure design principles و پاسخگویی به حوادث امنیتی incident response را فرا میگیرند و همزمان مهارتهای خود را در تحلیل مخاطرات risk analysis، تدوین پالیسیهای امنیتی policy writing و برنامهریزی تداوم کسبوکار business continuity planning ارتقا میدهند. علاوه بر این، دسترسی نامحدود به آزمونهای آزمایشی CISSP practice exams و فایل راهنمای مطالعه قابل دانلود بهصورت PDF در اختیار فراگیران قرار میگیرد تا مسیر یادگیری خود را بهطور منظم دنبال کنند. این دوره هم برای افرادی که روشهای ساختاریافته بوتکمپی را میپسندند و هم برای کسانی که به یادگیری انعطافپذیر با سرعت شخصی تمایل دارند مناسب است و به آنها کمک میکند تا با هوشمندی، تمرکز بالا و اعتمادبهنفس کامل برای دریافت گواهینامه آماده شوند. از منظر سازمانی، شکافهای مدیریتی در حوزه امنیت معمولاً در بخشهایی بروز میکنند که ابزارها قادر به حل آنها نیستند؛ مواردی مانند عدم شفافیت در مالکیت پالیسیها، برنامههای بازیابی بازیابینشده و کنترلهایی که با اهداف کسبوکار تطبیق داده نشدهاند. یک خطای انسانی یا یک کلیک اشتباه میتواند موجب نفوذ به سیستمها شود، بنابراین سازمانها به متخصصان ارشدی نیاز دارند که بتوانند مباحث حکمرانی، مدیریت ریسک و عملیات را به یکدیگر متصل کنند. این دوره در سطح مدیریتی و کلان به بررسی مفاهیم میپردازد و تیمهای فناوری اطلاعات را از حالت منفعل در برابر تهدیدات به سمت اداره یک برنامه امنیتی همسو با اولویتهای تجاری هدایت میکند. همچنین با ارائه ارزیابیهای تعیین سطح پیش از شروع آموزش، میزان آمادگی افراد سنجیده میشود تا سرمایهگذاری آموزشی سازمانها با بیشترین بازدهی همراه باشد.
آنچه فرا خواهید گرفت
- تطبیق دادن کنترلهای امنیتی با استانداردهای ISO 27001 و NIST
- انجام تحلیلهای کیفی و کمی ریسک quantitative and qualitative risk analysis
- طراحی معماری شبکه بر پایه اصل اعتماد صفر zero-trust network architecture
- تدوین و آزمایش برنامههای تداوم کسبوکار business continuity planning
- اجرای مدلسازی تهدیدات threat modeling
- ادغام کدنویسی امن در فرآیندهای DevSecOps
- تعیین اهداف زمان بازیابی RTO و نقطه بازیابی RPO از طریق تحلیل اثرات کسبوکار business impact analysis
- اجرای فرآیند هفت مرحلهای پاسخگویی به حوادث شامل شناسایی، پاسخ، کاهش اثرات، گزارشدهی، بازیابی، اصلاح و درسهای آموختهشده
- جمعآوری شواهد و مستندات آماده برای حسابرسی audit-ready evidence و بررسی لاگها
- ارزیابی امنیت نرمافزارها با استفاده از مرور دستی کد manual code review و ابزارهای SAST
- ایمنسازی زیرساختهای فیزیکی مانند مراکز داده data centers و اتاقهای سرور wiring closets
- اعمال اصول دفاع عمقی defense in depth، حداقل دسترسی least privilege و تنظیمات امن پیشفرض secure defaults
این دوره مناسب افرادیست که
- مهندسان امنیت security engineers، معماران امنیت security architects و مدیران IT با حداقل پنج سال سابقه کار که قصد ارتقا به پستهای ارشد مدیریت امنیت اطلاعات را دارند.
- متخصصان میانرده امنیت که به دنبال کسب دانش فنی و مدیریتی پیشرفته برای طراحی و اداره وضعیت امنیتی سازمان هستند.
- رهبران و مدیران ارشد فناوری اطلاعات که قصد دارند تیمهای خود را برای مدیریت ریسک، رعایت الزامات قانونی compliance و ارزیابیهای حسابرسی آماده سازند.
- افرادی که تمایل دارند از نقشهای عملیاتی و فنی صرف فاصله گرفته و وارد حوزه مدیریت کلان و استراتژیک امنیت شوند.
مشخصات دوره
- ناشر: CBTNuggets
- مدرس: Bob Salmans
- سطح آموزش: پیشرفته
- مدت زمان آموزش:20 ساعت و 6 دقیقه
- تعداد دروس: 144
سرفصل های دوره
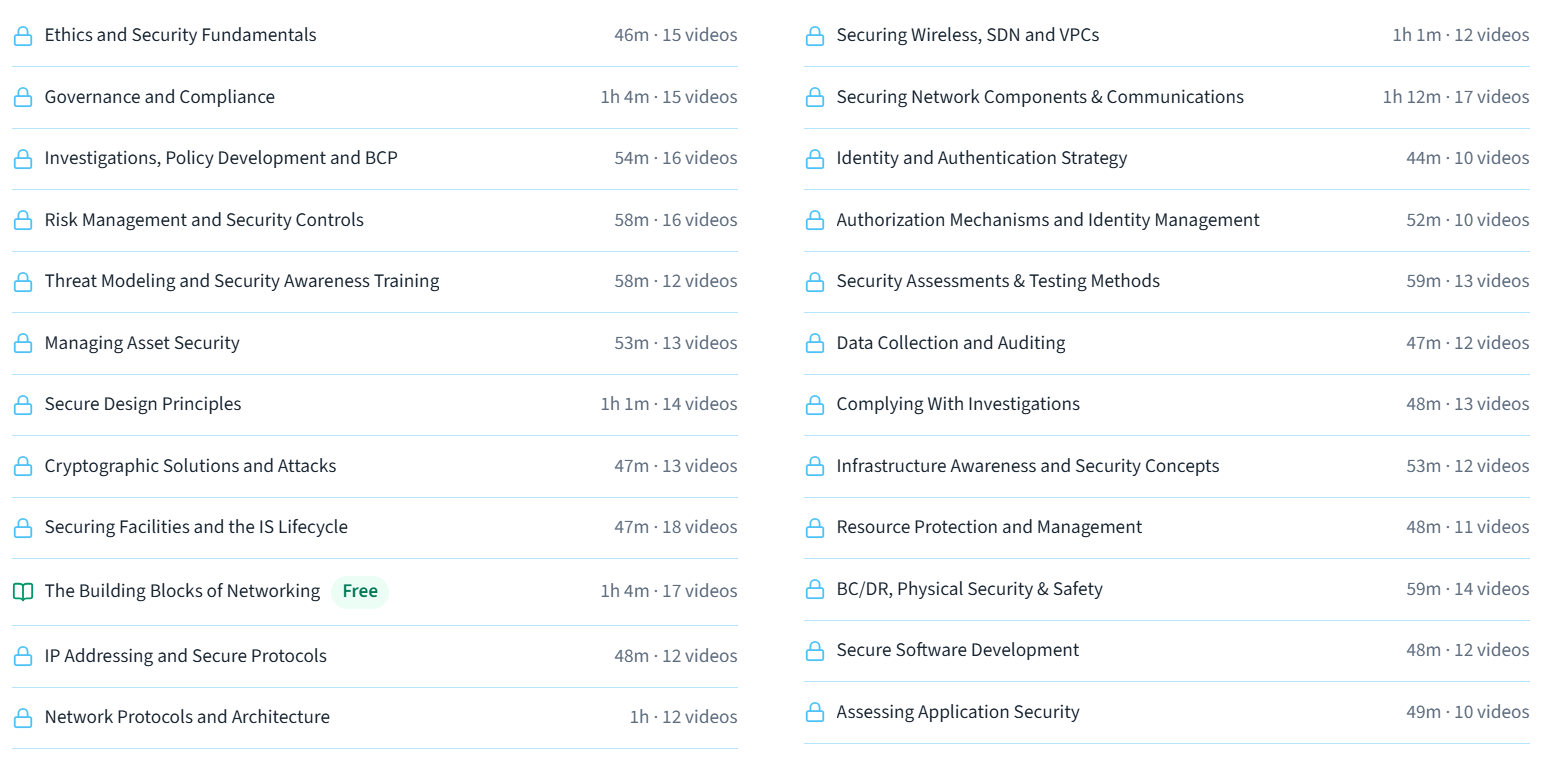
تصاویر دوره (ISC)² CISSP – Certified Information Systems Security Professional
نمونه فیلم دوره
راهنمای نصب
پس از Extract، با Player دلخواه خود مشاهده کنید.
زیرنویس: انگلیسی
کیفیت: 1080p
لینک دانلود
گذرواژه فایل(ها): www.downloadly.ir
حجم فایل
4.5 گیگابایت