
توضیحات
Hands-On Web Exploitation Course، دوره آموزش عملی بهره برداری از آسیب پذیری های وب توسط آکادمی HackingHub منتشر شده است.امنیت عملی برنامه های وب و شکار باگ در برنامه های باگ بانتی را با این دوره عملی و تحت آموزش پژوهشگران امنیت باتجربه، Ben Sadeghipour (NahamSec) و Adam Langley، یاد بگیرید. به جای تکیه صرف بر تئوری، روش های هک و بررسی امنیت را از طریق سناریوهای واقعی، تمرین های کاربردی و آزمایشگاه های اختصاصی مبتنی بر مرورگر توسعه دهید. این دوره مبانی امنیت، معماری برنامه های وب، HTTP، ابزارهای پروکسی، عبارات منظم، شناسایی و بررسی اهداف، شناسایی زیردامنه ها، تحلیل JavaScript و فازینگ را پوشش می دهد. با طیف گسترده ای از آسیب پذیری های امنیتی وب آشنا شوید؛ از جمله Cross-Site Scripting (XSS)، دور زدن Content Security Policy (CSP)، Cross-Site Request Forgery (CSRF)، Cross-Origin Resource Sharing (CORS)، بهره برداری از PostMessage، ریدایرکت های باز، پیمایش مسیر در سمت کلاینت، Local File Read (LFR)، ارجاع مستقیم و ناامن به اشیا (IDOR)، تزریق SQL، آسیب پذیری های آپلود فایل، Server-Side Request Forgery (SSRF)، XML External Entity (XXE)، اجرای دستورات از راه دور (RCE)، آسیب پذیری های JWT، مسیرهای حمله از طریق Reverse Proxy، آسیب پذیری های احراز هویت، روش های تصاحب حساب کاربری و زنجیره سازی آسیب پذیری ها. یاد می گیرید چگونه اهداف را بررسی کنید، صفحات ورود را تحلیل کنید، ضعف های احتمالی را شناسایی کنید و یک روش منظم برای شناسایی و بررسی آسیب پذیری ها ایجاد کنید. این دوره شامل 24 ماژول، 170 درس، بیش از 15 ساعت محتوای ویدیویی و 65 آزمایشگاه عملی است که برای شبیه سازی محیط های واقعی باگ بانتی طراحی شده اند. آزمایشگاه ها روی زیرساخت ابری اختصاصی اجرا می شوند و مستقیما از طریق مرورگر قابل دسترسی هستند؛ بنابراین نیازی به نصب ماشین مجازی محلی یا استفاده از سیستم عامل خاصی ندارید. از راهبردهای عملی و تجربیات واقعی شکارچیان باگ یاد بگیرید و در صورت تمایل، در آزمون رسمی عملی گواهینامه شرکت کنید که شامل 10 چالش امنیتی واقع گرایانه، زیرساخت اختصاصی آزمون، تلاش های نامحدود و گواهینامه دیجیتال امضا شده توسط هر 2 مدرس است.
این دوره با هدف توسعه مهارت های عملی در بهره برداری از آسیب پذیری های وب و شکار باگ، درک نحوه عملکرد ضعف های امنیتی، شناسایی مسیرهای حمله احتمالی و بهبود توانایی بررسی و ارزیابی امنیت برنامه های وب طراحی شده است. آموزش از طریق سناریوهای واقع گرایانه، نمایش های هدایت شده، تمرین های عملی و مسیر آموزشی مرحله به مرحله، از مفاهیم پایه تا کشف و بهره برداری از آسیب پذیری های پیشرفته تر، ارائه می شود. همچنین به جامعه آموزشی، به روزرسانی های دوره و منابع تکمیلی برای ادامه یادگیری دسترسی خواهید داشت. به تجربه قبلی در زمینه هک نیاز ندارید؛ آشنایی مقدماتی با نحوه عملکرد وب سایت ها مفید است، اما الزامی نیست. تمرکز آموزش بر تمرین در محیط های آزمایشگاهی آموزشی اختصاصی است و هدف آن توسعه مهارت های مسئولانه در آزمون امنیتی است.
آنچه خواهید آموخت
- درک مبانی امنیت وب، معماری برنامه های وب، HTTP و ابزارهای ضروری مورد استفاده در بررسی و بهره برداری عملی از آسیب پذیری های وب.
- توسعه یک روش منظم برای شناسایی و بررسی اهداف، شامل شناسایی زیردامنه ها، تحلیل JavaScript، فازینگ و کشف اهداف.
- درک و بررسی آسیب پذیری های رایج برنامه های وب، از جمله XSS، CSRF، CORS، ریدایرکت های باز، IDOR، تزریق SQL، SSRF، XXE، RCE و سایر ضعف های امنیتی.
- یادگیری نحوه تحلیل سیستم های احراز هویت، صفحات ورود، JWTها، Reverse Proxyها و مسیرهای حمله برای تصاحب حساب کاربری.
- تمرین روش های بررسی و بهره برداری از آسیب پذیری های وب از طریق نمایش های هدایت شده و 65 آزمایشگاه عملی در محیط های اختصاصی مبتنی بر مرورگر.
- بهبود مهارت های کشف آسیب پذیری، بررسی، روش های بهره برداری و زنجیره سازی آسیب پذیری ها از طریق سناریوهای واقع گرایانه باگ بانتی.
- توسعه مهارت های عملی از طریق 24 ماژول، 170 درس و بیش از 15 ساعت آموزش ویدیویی.
- آمادگی اختیاری برای آزمون رسمی عملی گواهینامه از طریق تکمیل 10 چالش امنیتی واقع گرایانه در زیرساخت اختصاصی آزمون.
این دوره برای چه کسانی مناسب است
- افراد مبتدی علاقه مند به هک اخلاقی، امنیت برنامه های وب و شروع فعالیت در حوزه شکار باگ.
- افرادی که قصد فعالیت در حوزه باگ بانتی را دارند و می خواهند مهارت های عملی شناسایی و بررسی اهداف، کشف آسیب پذیری و بهره برداری از آسیب پذیری های وب را از طریق آزمایشگاه های عملی توسعه دهند.
- پژوهشگران امنیت، متخصصان تست نفوذ و یادگیرندگان حوزه امنیت سایبری که می خواهند دانش خود را درباره آسیب پذیری های رایج وب و روش های بررسی امنیت در دنیای واقعی گسترش دهند.
- توسعه دهندگان و متخصصان فناوری اطلاعات که می خواهند درک بهتری از آسیب پذیری های برنامه های وب، مسیرهای حمله و روش های عملی آزمون امنیتی داشته باشند.
مشخصات دوره Hands-On Web Exploitation Course
- ناشر : HackingHub
- مدرس : Ben Sadeghipour
- زبان: انگلیسی
- سطح آموزش: تمام سطوح
- مدت زمان آموزش: 15 ساعت و 15 دقیقه
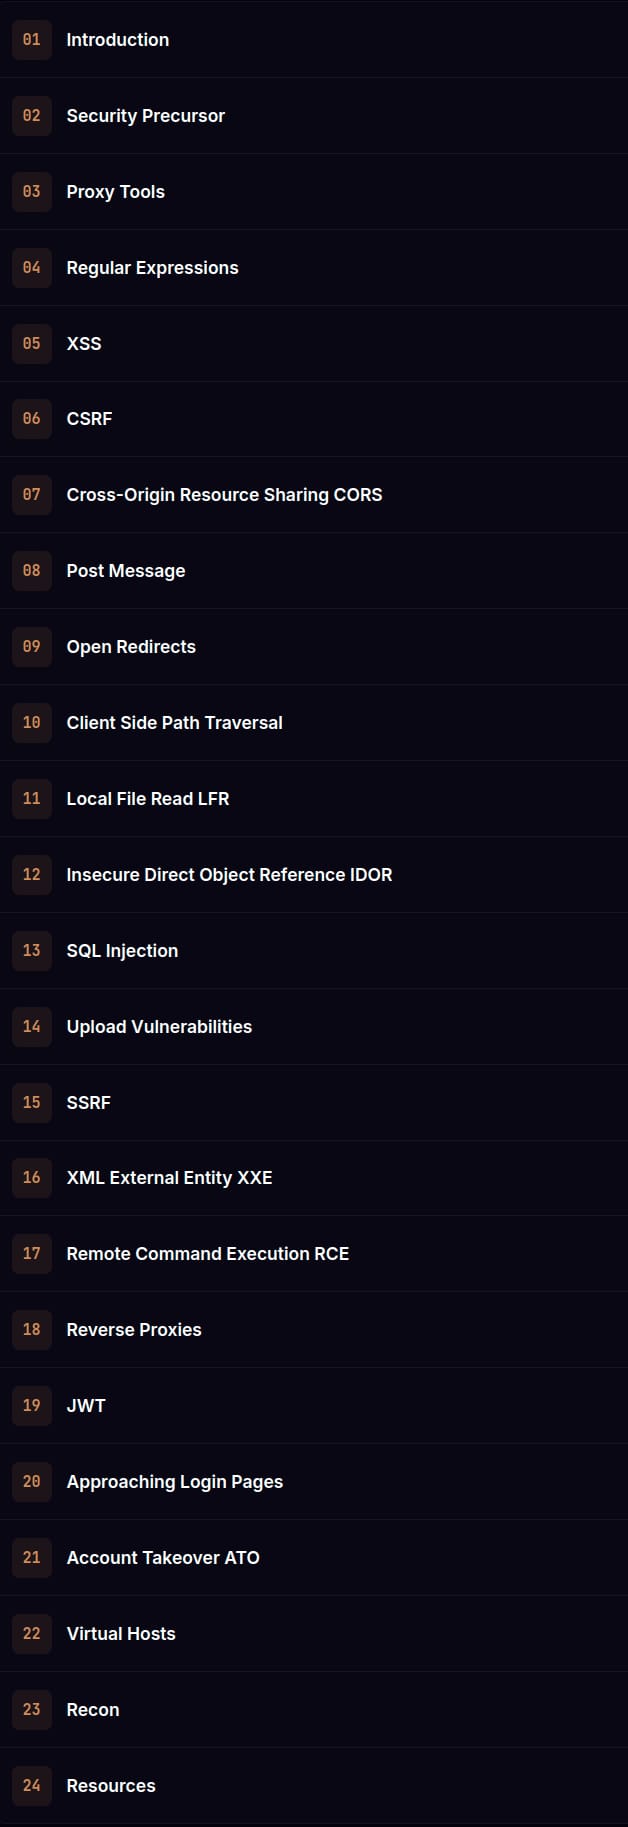
سر فصل های دوره Hands-On Web Exploitation Course
تصاویر
فیلم نمونه
راهنمای نصب
پس از Extract، با Player دلخواه خود مشاهده کنید.
زیرنویس: انگلیسی
کیفیت: 720p
لینک دانلود
گذرواژه فایل(ها): www.downloadly.ir
حجم فایل
2.95 گیگابایت