
توضیحات
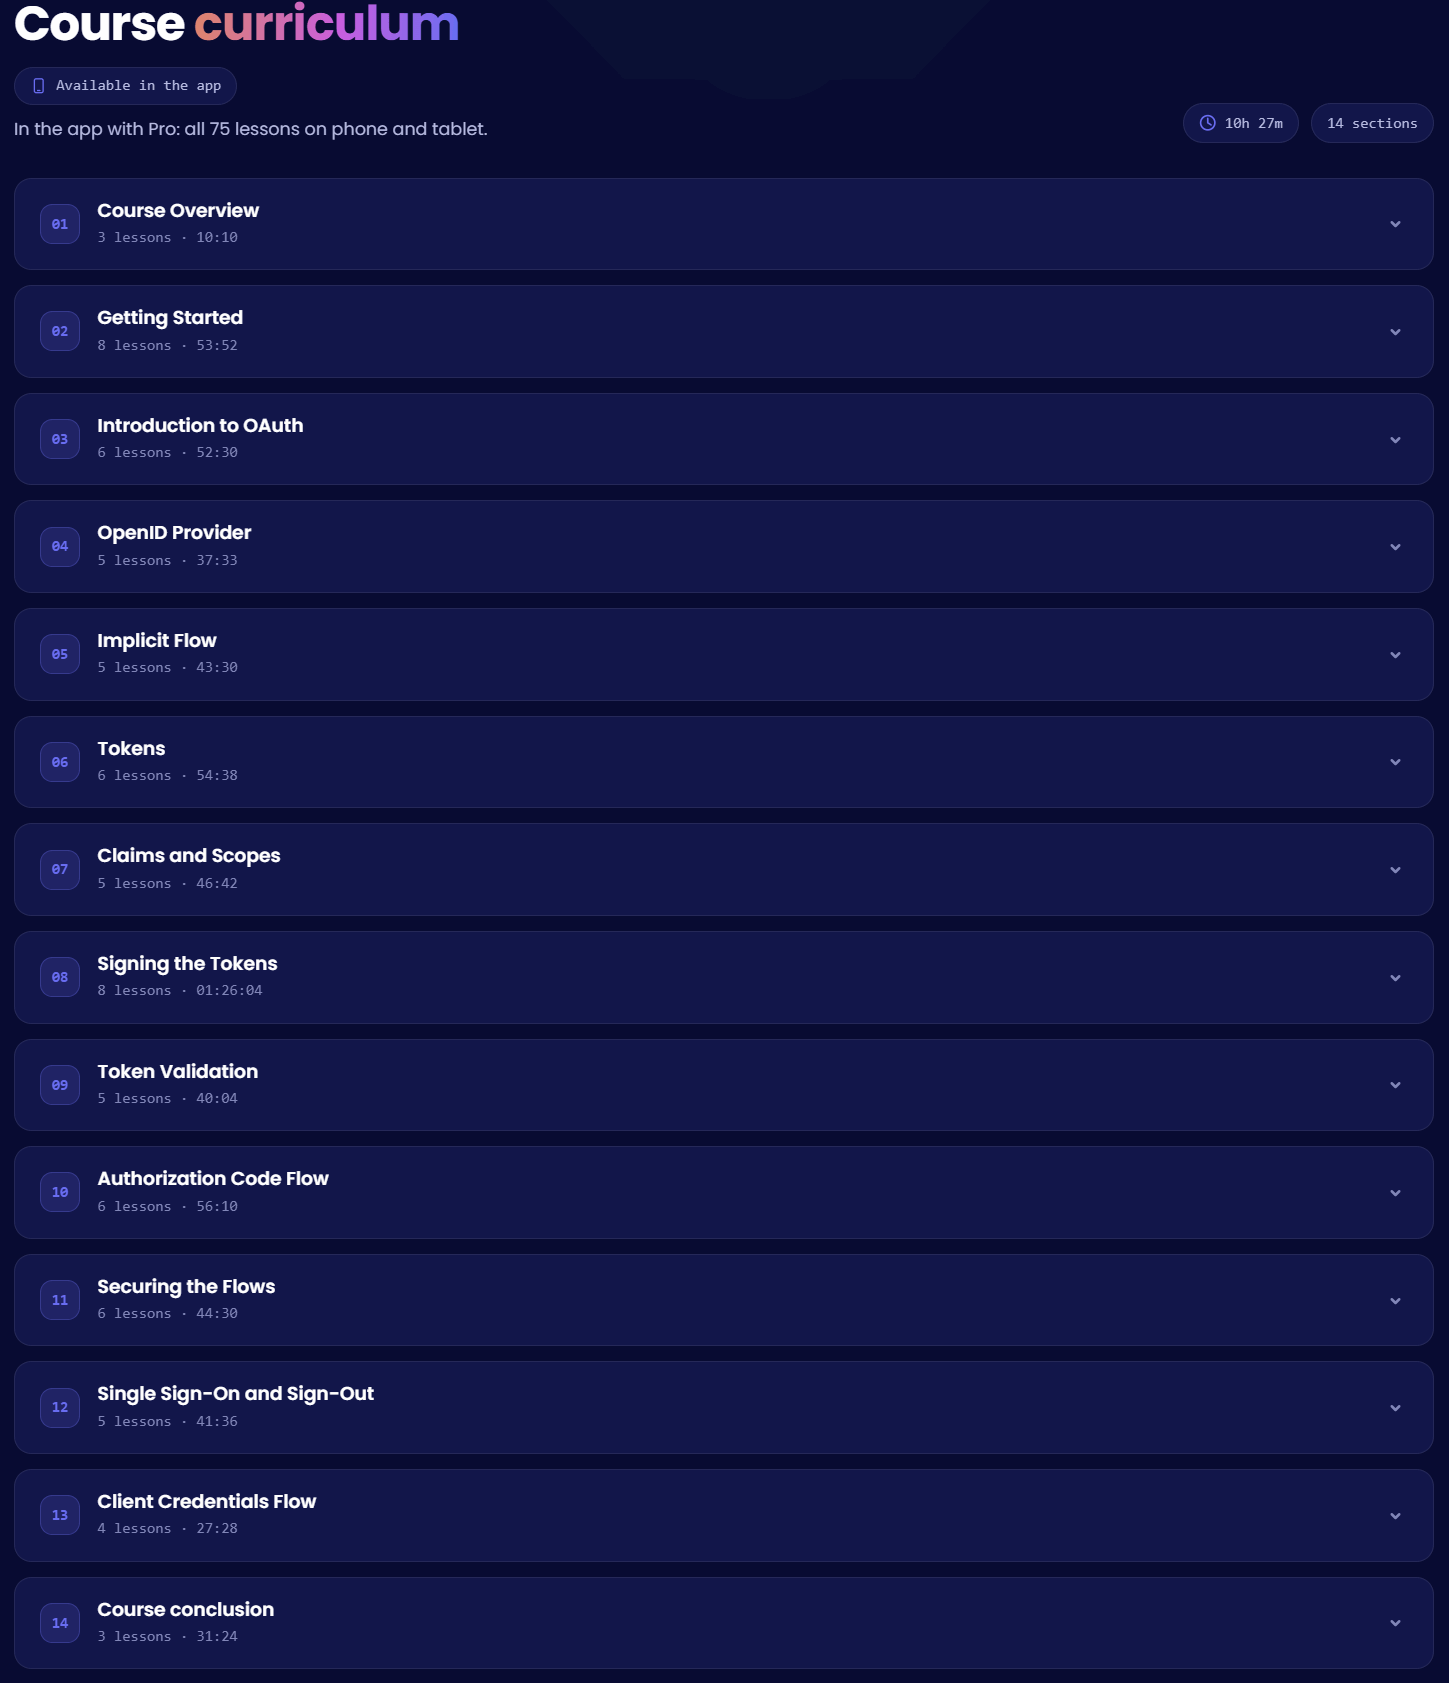
دوره Getting Started: OpenID Connect. این دوره آموزشی یک برنامه تخصصی و کاربردی است که نحوه عملکرد دقیق پروتکلهای OAuth و OpenID Connect را از مبانی توکنها تا پیادهسازی جریانهای احراز هویت امن در برنامههای مدرن آموزش میدهد. پیادهسازی صحیح دسترسی تفویضشده (delegated access) و احراز هویت فدرال (federated authentication) برای امنیت برنامههای کاربردی مدرن حیاتی است، با این حال پروتکلهای زیربنایی آن اغلب مانند یک جعبه سیاه در نظر گرفته میشوند و درک عمیقی از آنها وجود ندارد. این دوره آموزشی به صورت دقیق و موشکافانه نحوه عملکرد داخلی OAuth 2 و OpenID Connect را تشریح میکند تا ابهامات موجود در این زمینه برطرف شود. فرآیند یادگیری با راهاندازی یک محیط توسعه محلی با استفاده از ابزارهای Fiddler و OpenSSL آغاز میشود تا فراگیران بتوانند فرآیند تبادل اطلاعات یا همان OAuth Dance را به صورت بلادرنگ مشاهده و بررسی کنند. در ادامه مسیر آموزشی، نقش ارائهدهنده هویت یا OpenID Provider مورد بررسی قرار میگیرد و دلایل منسوخ شدن جریان Implicit Flow برای برنامههای مبتنی بر مرورگر و سمت سرور توضیح داده میشود. همچنین، ساختار داخلی Opaque Tokens و JSON Web Tokens به دقت کالبدشکافی شده و تفاوتهای کلیدی میان ID Token و Access Token بررسی میگردد تا مشخص شود چگونه میتوان دادههای مشخص کاربر را با استفاده از Claims، Scopes و UserInfo Endpoint درخواست و دریافت کرد. پس از تثبیت مفاهیم پایه، این دوره وارد مباحث رمزنگاری میشود که امنیت این پروتکلها را تضمین میکنند. فراگیران میآموزند که چگونه توکنها را با استفاده از الگوریتمهای متقارن و نامتقارن مانند RSA و Elliptic Curve امضا کنند و فرآیندهای Key Distribution، Key Rotation و Signature Validation را به درستی مدیریت نمایند. در گام بعدی، استاندارد مدرن احراز هویت کاربر یعنی Authorization Code Flow پوشش داده میشود؛ در این بخش نحوه تبدیل کد به توکنها، مدیریت Refresh Tokens و ایمنسازی این جریان در برابر حملات امنیتی با استفاده از State Parameter، Nonce، at_hash و PKCE آموزش داده میشود. در نهایت، پیادهسازی قابلیتهای Single Sign-On، Sign-Out و Token Revocation انجام شده و پیش از مرور جدیدترین روشهای استاندارد در OAuth 2.1، نحوه استفاده از Client Credentials Flow برای فراخوانی واسطهای برنامهنویسی کاربردی (APIs) بررسی میگردد.
آنچه فرا خواهید گرفت
- راهاندازی محیط توسعه محلی با ابزارهای Fiddler و OpenSSL برای مشاهده و تحلیل فرآیند OAuth Dance به صورت بلادرنگ
- درک نقش OpenID Provider و بررسی دلایل کنار گذاشتن Implicit Flow در برنامههای کاربردی مدرن
- تحلیل ساختار Opaque Tokens و JSON Web Tokens و شناخت تفاوتهای میان ID Token و Access Token
- نحوه درخواست اطلاعات خاص کاربران از طریق استفاده صحیح از Claims، Scopes و UserInfo Endpoint
- امضای دیجیتال توکنها با الگوریتمهای رمزنگاری متقارن و نامتقارن نظیر RSA و Elliptic Curve
- مدیریت اصولی فرآیندهای Key Distribution، Key Rotation و انجام Signature Validation برای حفظ امنیت سیستم
- پیادهسازی استاندارد Authorization Code Flow، تبادل کد با توکنها و مدیریت Refresh Tokens
- ایمنسازی جریانهای احراز هویت در برابر حملات با بهرهگیری از State Parameter، Nonce، at_hash و PKCE
- پیادهسازی قابلیتهای Single Sign-On، Sign-Out و فرآیند ابطال توکن یا Token Revocation
- استفاده از Client Credentials Flow برای فراخوانی امن APIها و آشنایی با آخرین استانداردهای روز در OAuth 2.1
این دوره مناسب افرادیست که
- توسعهدهندگان نرمافزار و برنامهنویسان سمت سرور که قصد دارند امنیت برنامههای مدرن خود را با پروتکلهای استاندارد ارتقا دهند
- مهندسان امنیت و معماران نرمافزار که به دنبال درک عمیق از سازوکار داخلی OAuth 2 و OpenID Connect هستند
- متخصصان فناوری اطلاعات که میخواهند فرآیندهای احراز هویت فدرال و کنترل دسترسی را به صورت اصولی در سیستمهای خود پیادهسازی کنند
مشخصات دوره Getting Started: OpenID Connect
- ناشر: Dometrain
- مدرس: Tore Nestenius
- سطح آموزش: مبتدی تا پیشرفته
- مدت زمان آموزش: 10 ساعت و 27 دقیقه
- تداد دروس: 75
سرفصل های دوره
تصاویر دوره
نمونه فیلم دوره
راهنمای نصب
پس از Extract، با Player دلخواه خود مشاهده کنید.
زیرنویس: ندارد
کیفیت: 1080p
لینک دانلود
گذرواژه فایل(ها): www.downloadly.ir
حجم فایل
1.6 گیگابایت